
BlueUPALM: plataforma AML/DORA de grado bancario
Aplicación para el análisis y detección de información posiblemente derivada del blanqueo de capitales. Implementa una arquitectura de Autorización Asíncrona Híbrida que combina gobernanza centralizada con ejecución descentralizada en el edge.
La plataforma en funcionamiento, en cuatro minutos

→ Ver presentación completa con índice de escenas
Un mismo sistema para compliance, IT y auditoría
Responsables de compliance
Analistas investigando actividad sospechosa y gestionando alertas AML (anti-money laundering) es la prevención del blanqueo de capitales y la financiación del terrorismo. En España, la Ley 10/2010 obliga a entidades de crédito y financieras a aplicar diligencia debida y a comunicar al SEPBLAC las operaciones sospechosas; el Reglamento (UE) 2024/1624 la armoniza desde julio de 2027.Leer más → AML.
Administradores de sistemas
Personal IT gestionando políticas de acceso, auth híbrida y despliegues edge.
Auditores externos
Reguladores revisando logs de compliance y trails de auditoría inmutables.
Detectar en el edge sin renunciar al rastro de auditoría
Detección de amenazas en tiempo real
Identificar y bloquear transacciones sospechosas con ultra-baja latencia.
Auditoría inmutable
Mantener logs criptográficos de todas las acciones y decisiones para compliance.
Operaciones seguras en el edge
Habilitar operaciones autónomas de agentes en entornos descentralizados de forma segura.
Ver el riesgo, leer la política y controlar quién accede
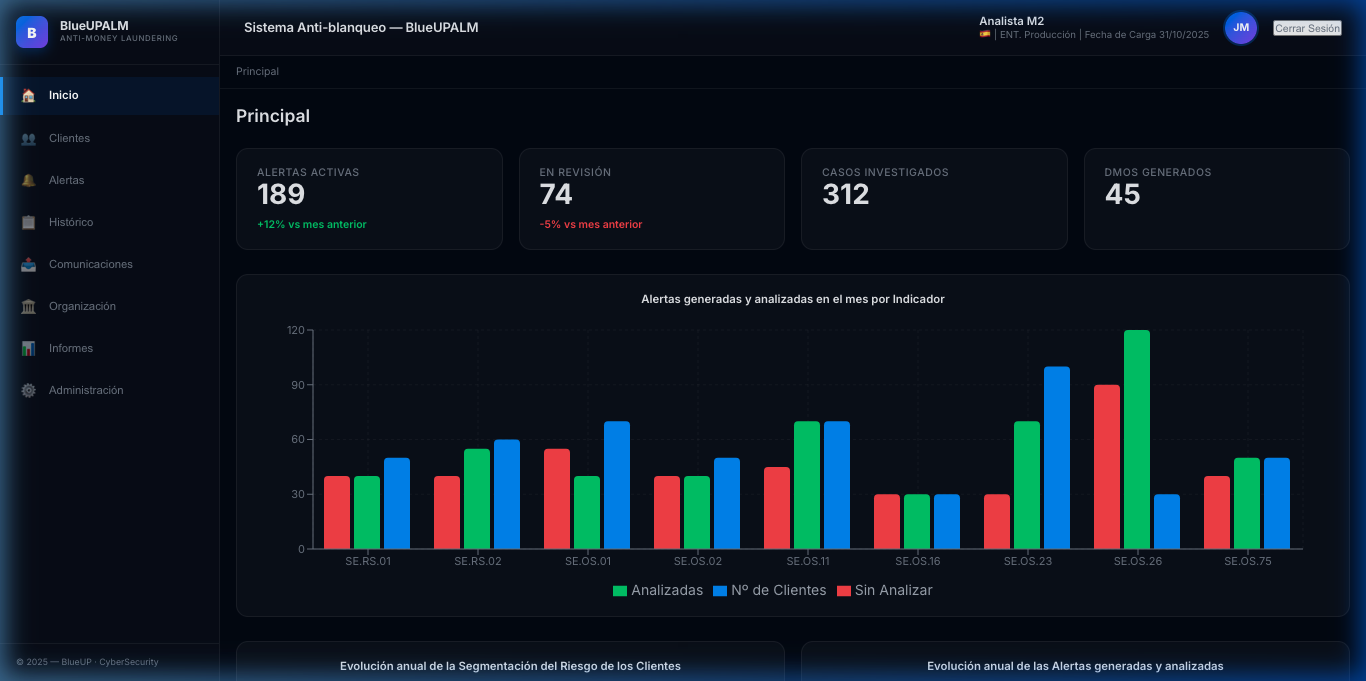
- Dashboards de riesgo — Analítica visual de transacciones flaggeadas y puntuaciones de riesgo
- Interfaz de gestión de políticas — Vista de las políticas centralizadas de Cerbos (capa de aplicación), en modo lectura y versionadas por GitOps
- Control de identidad y acceso — Control granular sobre identidades Ziti (aprovisionamiento y aprobación de dispositivos), usuarios Keycloak y acceso de red
Latencia baja, tolerancia a caídas y soberanía del dato
Latencia ultrabaja
Verificación en el edge con mínimo delay en procesamiento de transacciones.
Alta resiliencia
El sistema debe permanecer operativo ante fluctuaciones de red (capacidad offline).
Soberanía del dato
Los datos sensibles PII y financieros nunca abandonan los perímetros autorizados.
Límites declarados
Lo que BlueUPALM aún no hace, o hace solo en parte, con el estado que le da su repositorio de origen: operativo, modelado o roadmap.
- Gobernanza del triaje con IA: la validación de cada decisión del agente contra el motor de políticas Cerbos (PDP) es operativa cuando
CERBOS_URLapunta a un Cerbos desplegado, como en el stack de referencia. Sin esa variable, el agente resuelve con reglas locales embebidas, un fallback de desarrollo que no equivale al PDP ni a la política versionada; con la variable puesta, un fallo de conexión con el PDP degrada al mismo fallback petición a petición. - Auditoría del razonamiento del modelo: roadmap. La captura de trazas de razonamiento del LLM (Langfuse) está en el diseño y no tiene despliegue.
- Identidad de servicio del agente: modelada. SPIFFE/SPIRE figura en la configuración del agente de triaje, pero la identidad que este presenta al PDP es el literal
ai-triage-agent, no un SVID emitido por SPIRE. - Gestión de políticas desde la interfaz: modelada. El editor y el listado de políticas de Cerbos existen como componentes en modo lectura y hoy solo se montan en la aplicación de capturas, no en el enrutado de la aplicación principal.
- Screening de sanciones: operativo con motor local de matching en tres niveles (exacto, alias y fuzzy) y actualización de las listas EU, OFAC y ONU desde OpenSanctions. La integración con proveedores comerciales de listas (Dow Jones, Refinitiv) es roadmap.
- Comunicación DMO a SEPBLAC: la API expone la consulta de ficheros DMO y la descarga del F19 en PDF; las pantallas de gestión DMO del frontend leen datos de demostración, y la generación del fichero y su envío al Servicio Ejecutivo son roadmap: hoy existen el modelo de datos tipado del fichero DMO y de sus operaciones, y el flujo de examen especial que deja el expediente marcado como generado.
- Comunicación de incidentes DORA al supervisor: la plataforma clasifica el incidente, genera el borrador del informe inicial (ITS 2025/302, anexo I) en PDF y XML y calcula los plazos de 4 horas, 72 horas y 30 días; el envío al supervisor competente es roadmap.
Siguientes pasos para evaluar BlueUPALM
Demo Comercial
Presentación en vídeo de 4 minutos con todas las features. → Ver demo
Cumplimiento Regulatorio
DORA (Digital Operational Resilience Act) es el Reglamento (UE) 2022/2554 sobre la resiliencia operativa digital del sector financiero. Obliga a bancos, aseguradoras y empresas de inversión de la UE a resistir las perturbaciones y amenazas TIC, responder a ellas y recuperarse. Se aplica desde el 17 de enero de 2025.Leer más → DORA, SEPBLAC (Servicio Ejecutivo de la Comisión de Prevención del Blanqueo de Capitales e Infracciones Monetarias) es la Unidad de Inteligencia Financiera de España y autoridad supervisora de prevención del blanqueo y financiación del terrorismo. Los sujetos obligados le comunican toda operación con indicio (Ley 10/2010).Leer más → SEPBLAC, GDPR (General Data Protection Regulation) es el Reglamento (UE) 2016/679 de protección de datos, aplicable desde el 25 de mayo de 2018. Alcanza a toda entidad establecida en la UE y a quien, desde fuera, ofrezca bienes o servicios a personas en la Unión o controle su conducta. Multas de hasta 20.000.000 EUR o el 4 %.Leer más → GDPR y AI Act es el Reglamento (UE) 2024/1689, el marco europeo de la IA basado en riesgo: prohíbe usos inaceptables, regula los sistemas de alto riesgo y exige transparencia a los modelos de uso general. Alcanza al credit scoring y al seguro de vida y salud como alto riesgo desde el 2 de diciembre de 2027 (Reg. 2026/1744).Leer más → AI Act — cómo BlueUPALM cubre tus obligaciones normativas.Capturas de Pantalla
Galería completa del frontend BlueUPALM con diseño Dark Glassmorphism. → Ver capturas
Solicitar Demo
Sesión personalizada de 30-45 minutos adaptada a tu sector y caso de uso. → Solicitar demo
Ver la interfaz real antes de la demo
Habla con nuestro equipo
La demo recorre BlueUPALM en una sesión de 30 a 45 minutos adaptada al sector y al caso de uso de la entidad.